Dans des bureaux, les ordinateurs disparaissent surtout quand le plateau est vide ou quand quelqu’un entre derrière un salarié. On prévient le vol avec un contrôle d’accès bien tenu, une alarme armée sur les heures vides et un rangement fermé ; après un vol, on coupe les accès, on porte plainte, on déclare à l’assureur et on notifie la CNIL si des données personnelles sont exposées.
Les ordinateurs disparaissent surtout quand le plateau est vide ou quand quelqu’un entre derrière un salarié qui vient de badger.
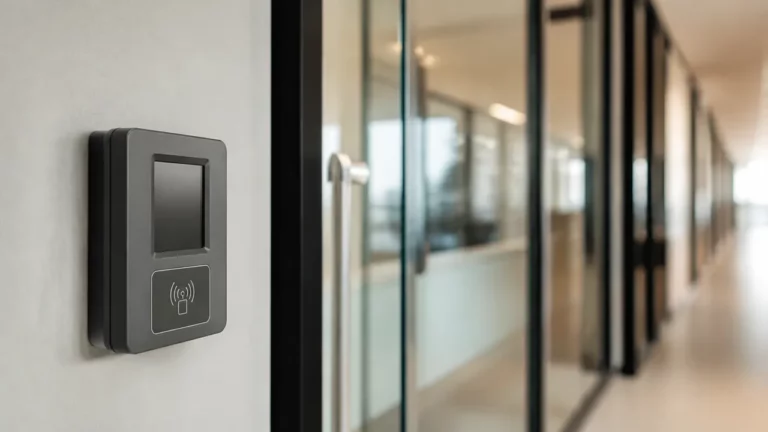
Un lecteur de badge sur la porte palière, une alarme armée sur les heures vides et des portables rangés sous clé préviennent le vol.
Les badges restés actifs d’anciens salariés ou prestataires se purgent, et ceux des prestataires reçoivent une plage horaire et une date de fin.
Après un vol, coupez d’abord les accès des postes, extrayez journaux et images, portez plainte et prévenez l’assureur dans le délai du contrat.
Le vol d’un poste avec des données personnelles se notifie à la CNIL si possible sous 72 heures, sauf violation non susceptible d’engendrer un risque.
Comment les ordinateurs disparaissent-ils d’un bureau ?
Rarement par effraction spectaculaire. Le scénario le plus courant commence à la porte : quelqu’un suit un salarié qui vient de badger, et le geste poli qui consiste à tenir la porte fait le reste. Ce talonnage ne laisse aucune trace d’effraction, ce qui complique ensuite la plainte et la discussion avec l’assureur.
Le deuxième scénario se joue sur les heures creuses. Le plateau se vide le vendredi soir, les portables restent dans les tiroirs, les écrans et le matériel de visioconférence des salles de réunion restent en place. Si l’alarme n’est pas armée, ou si elle ne couvre que la porte palière, une personne qui dispose d’un accès légitime peut emporter plusieurs postes sans déclencher quoi que ce soit.
Reste la question des droits d’accès oubliés : un prestataire de ménage ou de maintenance dont le badge est encore actif, un ancien salarié qui a gardé le sien, une clé de bureau dupliquée il y a des années. Le vol commis par un salarié en poste existe aussi ; il appelle une procédure à part. Les points d’exposition propres à un immeuble tertiaire, de l’accueil au local technique, sont décrits sur notre page consacrée à la façon de sécuriser des bureaux et un siège social. Cet article se concentre sur le matériel informatique.
Le vol en déplacement, dans un train ou une voiture, relève surtout de la politique informatique : chiffrement, sauvegardes, consignes. Il partage avec le vol au bureau toute la partie « après », traitée plus bas.
Dans les locaux, qu’est-ce qui empêche réellement le vol ?
L’accès au plateau
La porte palière de votre plateau est votre vraie limite, surtout dans un immeuble partagé où le hall et les ascenseurs appartiennent à tout le monde. Un lecteur de badge sur cette porte, des droits par profil plutôt que personne par personne, des badges de prestataires limités à une plage horaire et une date de fin : ce sont les trois réglages qui comptent. Le choix des portes et l’administration des droits en immeuble multi-locataires sont détaillés sur notre page contrôle d’accès pour les bureaux.
Le talonnage ne se règle pas uniquement par du matériel. Un sas à passage unitaire y répond, mais il ne se justifie que sur un accueil tenu. Ailleurs, la consigne de ne pas laisser entrer derrière soi une personne qu’on ne connaît pas, et un circuit clair pour les visiteurs, font l’essentiel. La procédure d’accueil et les badges à durée limitée sont décrits dans notre guide sur la gestion des visiteurs en entreprise.
Les heures vides
L’alarme sert précisément sur la période où personne n’est là : armement programmé le soir et le week-end, détection volumétrique sur les circulations, contact sur la porte palière et les accès de service. Le désarmement au badge du premier arrivant évite de faire circuler un code. Ce qui se passe quand elle se déclenche doit être écrit : qui reçoit l’alerte, qui se déplace, avec quelle clé.
Le rangement
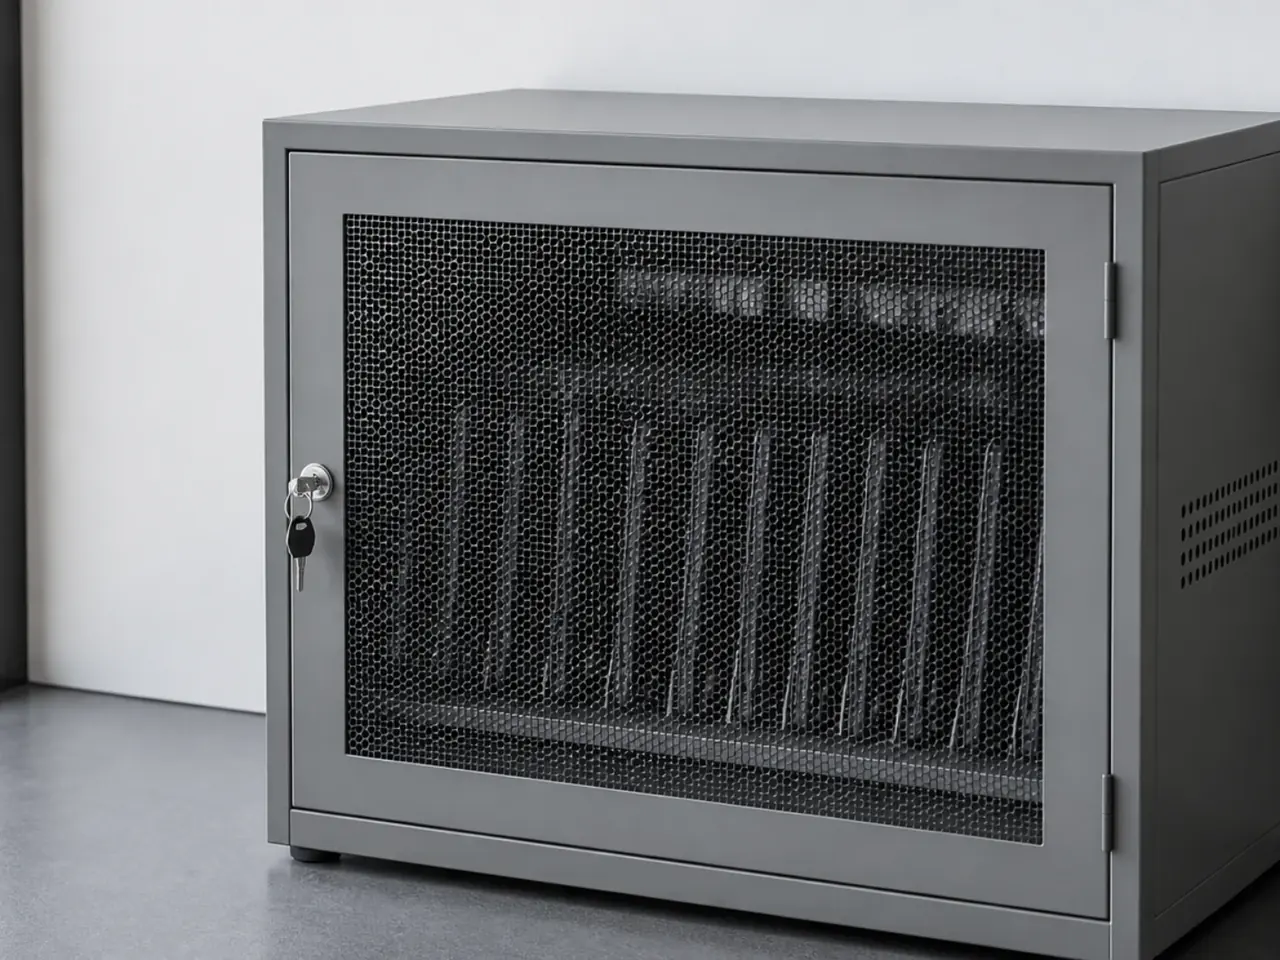
Un portable rangé dans une armoire ou un casier de charge fermé à clé demande du temps et des outils. Un portable dans un tiroir de caisson non verrouillé ne demande rien. La salle serveurs et le local de brassage restent fermés en permanence, avec un accès tracé, même si l’on y entre plusieurs fois par jour.
Le câble antivol
Il décourage l’emport opportuniste, celui qui saisit un portable posé sur une table de salle de réunion. Il ne retient pas longtemps une personne venue avec une pince. Utile sur les postes en libre accès, il ne remplace ni l’alarme ni la fermeture du plateau.
Savoir qui peut entrer sur votre plateau un samedi, combien de badges actifs existent et si l’alarme couvre vraiment les heures vides : c’est ce que relève une visite sur site, dans le cadre d’un projet de sûreté de bureaux en Île-de-France, gratuit et sans engagement.
Côté parc, qu’est-ce que le service informatique doit avoir prévu ?
Secureo traite l’accès aux locaux et la détection. La sécurité des données relève de votre service informatique ou de votre infogérant. La CNIL, dans sa fiche sur la perte ou le vol de matériel nomade, insiste sur des mesures prises avant l’incident : savoir quel poste est affecté à qui, chiffrer, sauvegarder, pouvoir révoquer les accès. Avec le service informatique, la liste à vérifier tient en une réunion :
- un inventaire à jour, avec le numéro de série, le modèle et l’attributaire de chaque poste ;
- le chiffrement des disques, qui rend les données illisibles sans les identifiants ;
- des sauvegardes régulières, dont la restauration a été testée au moins une fois ;
- un verrouillage de session automatique et un mot de passe au démarrage ;
- la capacité de révoquer les comptes et, si l’outil existe, de verrouiller ou d’effacer le poste à distance ;
- une consigne connue de tous : un poste perdu ou volé se signale immédiatement, même un dimanche.
Le chiffrement pèse directement dans la suite. Le RGPD dispense d’informer individuellement les personnes concernées lorsque les données volées ont été rendues incompréhensibles pour toute personne non autorisée, notamment par chiffrement (article 34, paragraphe 3).
Le jour du vol, dans quel ordre agir ?
L’ordre compte, parce que certaines traces s’effacent seules en quelques jours.
- S’il y a effraction, ne touchez à rien avant d’avoir photographié les lieux. La conduite à tenir le matin de la découverte est détaillée dans notre guide que faire après un cambriolage dans votre entreprise.
- Faites couper les accès des postes volés : comptes, VPN, sessions de messagerie, applications métier. C’est la mesure la plus urgente pour les données.
- Extrayez les journaux du contrôle d’accès et de l’alarme, et les images s’il y a des caméras, sur une plage large : la veille au soir jusqu’à la découverte. Un enregistreur réglé sur quelques jours écrase vite les images utiles.
- Portez plainte au nom de l’entreprise, avec la liste des postes, leurs numéros de série et les factures.
- Déclarez le sinistre à l’assureur dans le délai du contrat. Ce délai ne peut être inférieur à cinq jours ouvrés, mais il est ramené à deux jours ouvrés en cas de vol (code des assurances, article L113-2).
- Évaluez avec votre délégué à la protection des données, ou la personne qui en tient le rôle, le risque pour les données personnelles contenues dans les postes.
- Consignez l’incident, ce qui a été fait et à quelle heure, même si aucune notification n’est due.
Faut-il prévenir la CNIL ?
Le vol d’un poste qui contient des données personnelles (fichiers clients, dossiers de salariés, messagerie) est une violation de données au sens du RGPD : l’article 4 vise expressément la perte de données. Trois obligations distinctes en découlent, et on les confond souvent.
| Obligation | Quand elle s’applique | Délai | Texte |
|---|---|---|---|
| Documenter la violation en interne | Toujours, même sans risque | Sans délai fixé ; le plus tôt possible | RGPD, article 33.5 |
| Notifier la CNIL | Sauf si la violation n’est pas susceptible d’engendrer un risque pour les personnes | Dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance | RGPD, article 33.1 |
| Informer les personnes concernées | Si le risque est élevé, sauf données rendues incompréhensibles (chiffrement) ou risque neutralisé | Dans les meilleurs délais | RGPD, articles 34.1 et 34.3 |
Le délai court à partir du moment où l’entreprise a connaissance du vol, pas du moment où elle a fini son enquête. Une notification au-delà de 72 heures reste possible, accompagnée des motifs du retard. Les éléments qui pèsent dans l’évaluation sont concrets : le disque était-il chiffré, les accès ont-ils été coupés rapidement, quelles catégories de données se trouvaient sur le poste. Cette appréciation revient au responsable de traitement, c’est-à-dire à l’entreprise ; elle ne se délègue pas à l’installateur ni à l’assureur.
Et si le voleur est un salarié ou un prestataire ?
La procédure change. Un dispositif dont le salarié n’avait pas été informé méconnaît l’article L1222-4 du code du travail, et l’usage de ce qu’il a enregistré se discute alors devant le juge ; la sanction disciplinaire obéit en outre à ses propres délais. Avant toute convocation, lisez notre guide sur la suspicion de vol en entreprise, qui détaille la preuve, la sanction et la plainte. Pour un prestataire, le premier geste est de désactiver son badge et de prévenir son employeur par écrit.
Qu’est-ce que le vol révèle de votre organisation ?
Un vol de postes sans effraction se reconstitue presque toujours à partir de trois questions. Combien de badges actifs existe-t-il, et à qui appartiennent-ils ? L’alarme était-elle armée, et sur quelle zone ? Combien de clés de bureaux circulent ? Quand personne ne sait répondre à la première, le reste de l’enquête s’arrête vite.
Les réponses dessinent les corrections : purger les badges des anciens prestataires, programmer l’armement automatique du soir, étendre la détection aux salles de réunion qui contiennent du matériel. Ce sont des réglages d’exploitation plus que des achats.
L’avis de l’équipe Secureo
Après un vol de portables, la demande arrive souvent formulée en caméras. Sur un plateau, la caméra ne filme ni les postes ni les tiroirs, et elle ne dit pas qui avait le droit d’entrer. Le journal du contrôle d’accès, lui, le dit, à condition que les badges soient nominatifs et que ceux des départs aient été désactivés. Nous commençons donc par la liste des badges actifs et par l’historique d’armement de l’alarme, avant de parler de matériel.
Questions fréquentes sur le vol d’ordinateurs au bureau
Faut-il déclarer à la CNIL le vol d’un ordinateur de l’entreprise ?
Seulement si la perte des données qu’il contient présente un risque pour les personnes concernées. La notification se fait dans les meilleurs délais et, si possible, 72 heures au plus tard (RGPD, article 33). Dans tous les cas, l’incident est documenté en interne.
Comment bloquer un ordinateur à distance ?
Par l’outil de gestion du parc que le service informatique a installé avant le vol : il verrouille ou efface le poste dès sa prochaine connexion. Sans cet outil, on agit sur les comptes et les accès, pas sur la machine.
Est-il possible de localiser un ordinateur volé ?
Parfois, si un logiciel de gestion ou de localisation était actif et que le poste se reconnecte à internet. Un poste reformaté ou jamais rallumé reste introuvable. La localisation est une piste à transmettre aux enquêteurs, jamais une raison d’aller récupérer soi-même la machine.
Quel fichier peut-on récupérer après le vol d’un ordinateur ?
Ceux qui étaient synchronisés ou sauvegardés hors du poste. Un document enregistré seulement sur le disque local est perdu avec la machine, d’où l’intérêt de sauvegardes testées et de dossiers de travail stockés sur le serveur ou dans l’espace partagé de l’entreprise.
Des portables ont disparu, ou vous voulez éviter que cela arrive ? Nous relevons les portes de votre plateau, les badges actifs, les zones couvertes par l’alarme et les horaires d’armement, puis nous proposons les corrections utiles. Sûreté des bureaux et du tertiaire, audit gratuit et sans engagement, à Paris et en Île-de-France. Par téléphone au 01 48 45 17 71.
Information générale, à jour au 8 novembre 2026. Elle ne remplace ni l’avis de votre délégué à la protection des données sur une notification de violation, ni celui de votre assureur sur votre contrat. Sources, dans leur version en vigueur à cette date : CNIL, « Perte ou vol de matériel informatique nomade : les bons réflexes à avoir », 14 septembre 2022 ; règlement (UE) 2016/679, article 4, point 12, et articles 33 et 34 ; code des assurances, article L113-2 (version du 1er avril 2018) ; code du travail, article L1222-4. Sources vérifiées le 15/10/2026.